Die „Zentrale Ansprechstelle Cybercrime“ des LKA beim „Kompetenzzentrum Cybercrime“ hat eine mindestens ebenso kompetente E-Mail Signatur. Jetzt wundert mich nichts mehr.
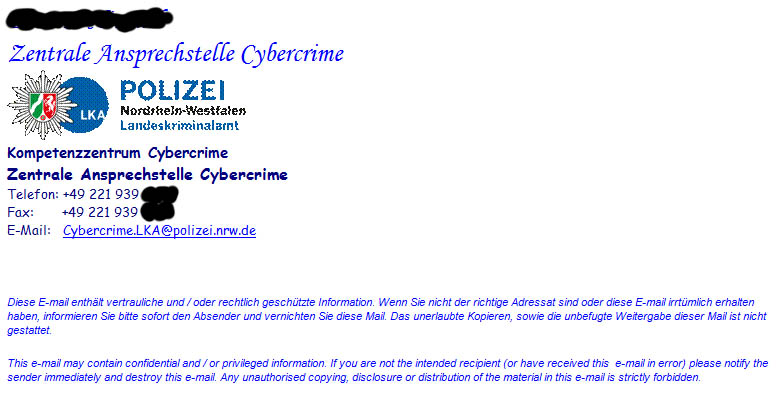
- Name mindestens 23px riesig? Check.
- Name in alt-schnörkeligem Handschrift-Font? Check.
- Absender mindestens dreimal erwähnt? Check.
- Ganz ganz viele ganz hübsche Windows-Farben? Check.
- Zerquetsche Grafiken (die aber in voller Größe gesendet werden)? Check.
- Unleserliche Inhalte? Check.
- Comic Sans? Check.
- Comic Sans / Fett? Double-Check.
- Comic Sans FETT, KURSIV, GROSS? Triple-Check.
- Fehlerhafter E-Mail Link (http://mailto:foo@bar)? Check.
- Office 2003 mit Outlook 2003 Briefpapier „Natur“? Check.
- Systembenutzername einschliesslich (Server-)Profilpfad einsichtig? Check.
- Exchange 2003 hinter einer vier Jahre alten Watchguard-Box? Check.
- SPAM-Confidence Level des Servers von mindestens 3? Check.
- Supergefährlich klingender aber sinnloser Disclaimer? Check.
- Tippfehler? Check.
Muss also echt sein.
Ich hoffe natürlich, das dieser Artikel nicht auf einem Einzeltäter herumbasht, es liegt mir nichts ferner eine einzelne Person zu beleidigen oder Polizeiarbeit im allgemeinen zu kritisieren. Die Erfahrung zeigt aber, das das „Kompetenzzentrum“ Mitarbeitern offenbar rechte weite kreative Freiräume für eine expressionistische Gestaltung amtlicher Kommunikationssignaturen einräumt (wenn nicht sogar fördert). Sogar meine Tante (60+) die erst seit zwei Wochen Internet hat, hat sofort erkannt das so eine Schulkindersignatur vielleicht doch ein ganz kleines bisschen weniger kompetent wirkt als vermutlich beabsichtigt. Ganz abgesehen natürlich vom Fehlen jeder elektronischen (sinvollen) Signatur, die die Authentizität des absenders oder die Integrität der Nachricht an sich bestätigen könnte.

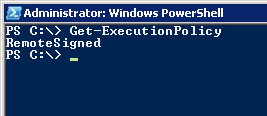 Gestern ging es noch, heute startet die EMC (Exchange-Verwaltungskonsole) von Exchange 2010 nicht mehr:
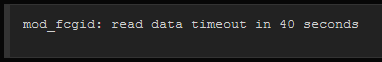 In WordPress lassen sich Menüs nicht mehr bearbeiten? Du hast eine große Seite am Start mit vielen Pages und kann keine neuen Seiten mehr ins Menü aufnehmen? Das mag an deiner FastCGI-Limitierung liegen. WordPress (3.0 bis 3.x) nutz zur Menüverwaltung ein Ressourcenfressendes System das bei jedem Speichern ein gigantisches POST lostritt. Google hilft die passenden Diskussionen im WP-Bugtracker und den Foren zu finden. Wir wären aber schliesslich keine Admins, wenn wir keinen schnellen schmutzigen Fix zur Hand hätten:
 Wie auch beim Adobe Reader, scheint Adobe die weitere Verbreitung des Flashplayers verhindern zu wollen, oder es zumindest für den Endanwender möglichst umständlich zu machen, eine von vornherein aktuelle Version zu installieren.